25 gefährliche Schwachstellen erklärt mit Comics
Hacker Hektor sucht Lücken, Admin Anna schließt sie, und Ben Benutzer merkt als Erster, wenn etwas schiefgeht. Verstehen statt auswendig lernen.
Comics!
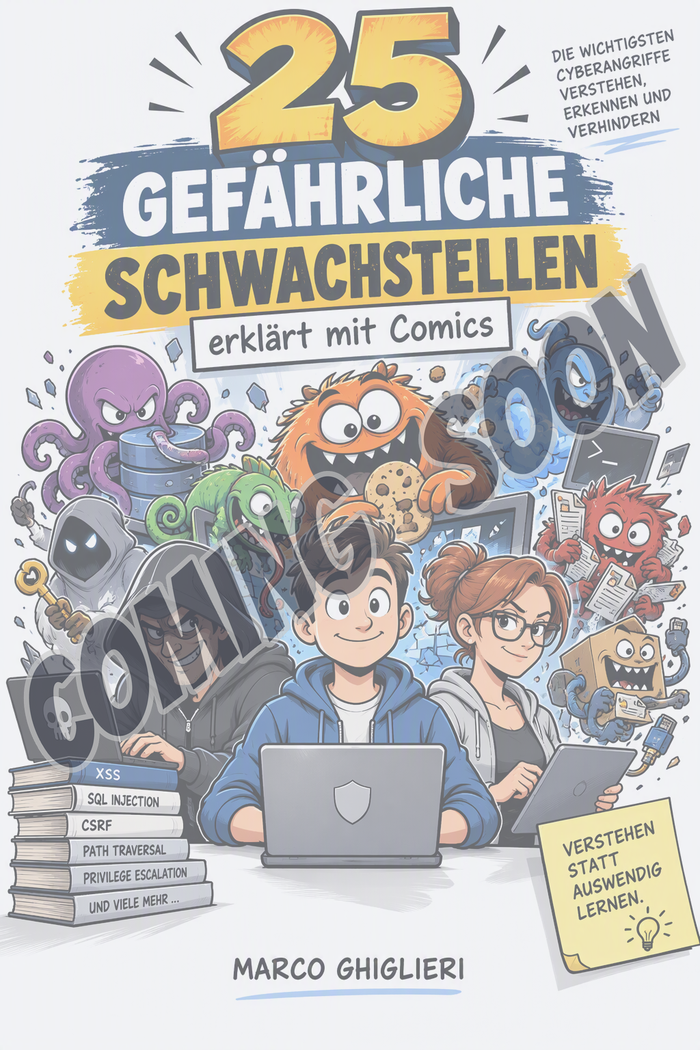
Jedes Kapitel sitzt
Zu jeder der 25 Schwachstellen gehört dasselbe Fünfer-Paket. So weißt du immer, wo du bist – und was hängen bleibt.
Der Comic
Vier Bilder, eine Pointe: Du siehst in Sekunden, was schiefgeht – und warum.
Die Erklärung
Verständlich statt Fachchinesisch. Wie die Schwachstelle entsteht und wie Angreifer sie ausnutzen.
Das Praxisbeispiel
Ein konkreter Fall zum Nachvollziehen, damit aus Theorie echtes Verständnis wird.
Die Checkliste
Die wichtigsten Schutzmaßnahmen auf einen Blick – zum Abhaken im eigenen Projekt.
Der Chaos-Bug
Ein Monster, das sich einprägt. Damit du die Schwachstelle nie wieder vergisst.
Drei Figuren, ein Duell
Durch alle Geschichten ziehen sich dieselben drei – und die Chaos-Bugs, die ständig Ärger machen.
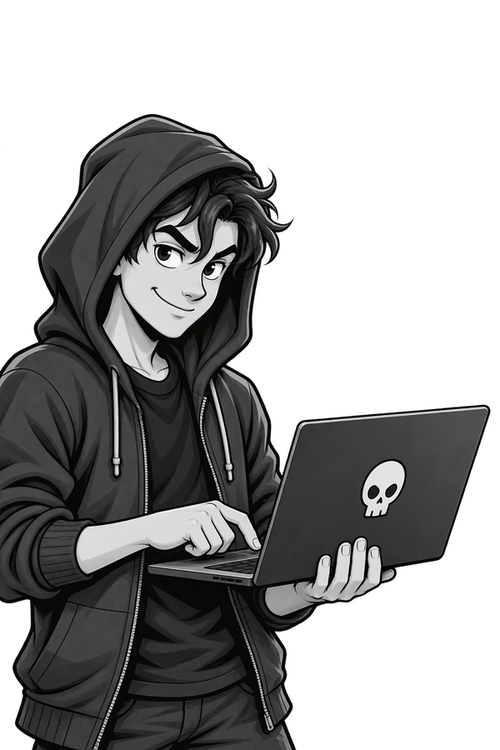
Hacker Hektor
Der AngreiferSucht Lücken, probiert Eingaben aus und nutzt jede Nachlässigkeit. Bei ihm siehst du, wie Angriffe wirklich ablaufen.
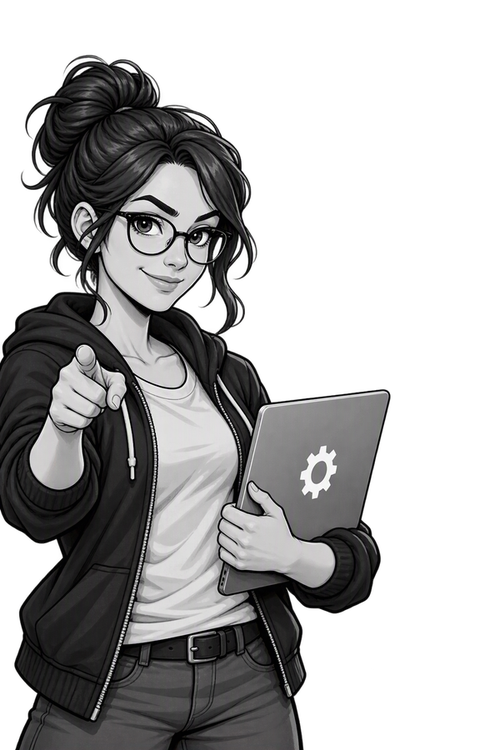
Admin Anna
Die VerteidigerinSchließt die Lücken, bevor es teuer wird. Sie zeigt, welche Maßnahmen wirken und welche nur beruhigen.
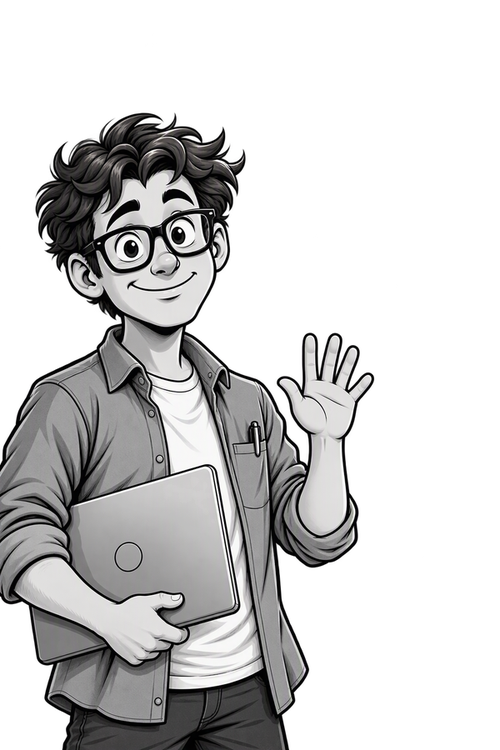
Ben Benutzer
Der Mensch dahinterMerkt als Erster, wenn etwas schiefgeht. Er ist du – oder deine Kolleg:innen – im ganz normalen Alltag.
Die Chaos-Bugs: Zu jeder Schwachstelle gibt es ein eigenes Monster. Schräg, laut – und so einprägsam, dass du die Lücke beim nächsten Code-Review sofort erkennst.
Von SQL Injection bis Pufferüberlauf
Die wichtigsten Cyberangriffe verstehen, erkennen und verhindern – ohne trockene Theorie.
Für wen ist das Buch?
- Entwickler:innen, die sicherer programmieren wollen
- Admins und IT-Verantwortliche, die Angriffe einordnen müssen
- Quereinsteiger:innen und Azubis in der IT-Sicherheit
- Alle, die verstehen wollen, wie Angriffe funktionieren – ohne Vorkenntnisse
Cybersicherheit muss nicht trocken sein. In 25 Geschichten siehst du, wie gefährliche Schwachstellen entstehen, wie Angreifer sie ausnutzen und wie du dich schützt. Aus dem Klappentext · Ein Glossar erklärt die wichtigsten Begriffe
Bereit für 25 Aha-Momente?
Sichere dir das Buch und erkläre Schwachstellen künftig mit einem Lächeln statt mit Fachchinesisch.