Die PHP-Lücke: Was du jetzt prüfen solltest
Zwei kritische Lücken in PHP lassen sich aus der Ferne ausnutzen, ohne Anmeldung. Betroffen ist PHP selbst, nicht dein Content-Management-System. Wir erklären, was zu tun ist.
Was ist passiert?
Am 21. Oktober 2026 hat das PHP-Team Sicherheitsupdates für zwei Schwachstellen veröffentlicht: CVE-2026-109618 und CVE-2026-109619. Beide sind mit 9,2 von 10 Punkten bewertet, also kritisch. In der Berichterstattung heißen sie „PHP2Shell“, in Anlehnung an die Log4Shell-Lücke von 2021.
Das Gefährliche daran: Ein Angreifer kann über das Internet Schadcode auf deinem Server - falls er PHP nutzt - ausführen. Er braucht dafür weder ein Benutzerkonto noch Hilfe eines anderen Besuchers oder Administrators. Ein Beispielangriff ist öffentlich bekannt. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) ging am 22. Oktober noch von keiner bestätigten breiten Ausnutzung aus. Seit dem 26. Oktober 2026 führt die US-Behörde für Cybersicherheit (CISA) beide Lücken in ihrem Katalog bekannter, bereits ausgenutzter Schwachstellen.
Warte also nicht ab, ob etwas passiert.
Wen betrifft das?
Laut BSI sind alle PHP-Versionen betroffen, mindestens bis PHP 5 zurück; auch nicht mehr unterstützte Versionen sind also dabei. Es kommt nicht darauf an, ob du WordPress, TYPO3, Joomla, Drupal, Nextcloud oder eine eigene Anwendung nutzt: Betroffen ist PHP selbst, also die Laufzeitumgebung auf dem Server. Ein Update deines Content-Management-Systems wie z. B. WordPress alleine reicht deshalb nicht.
Besonders kritisch ist die Einbindung von PHP als Apache-Modul (mod_php), weil dort ein einzelner Aufruf ohne Anmeldung genügt, noch ehe deine Anwendung selbst Code ausführt. Teilweise betroffen sind laut BSI auch Geräte und Dienste, auf denen PHP läuft, etwa einige Firewalls, NAS-Systeme und Hosting-Oberflächen.
Was ist zu tun?
- PHP aktualisieren. Die Lücken sind in PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 behoben. Für ältere Versionen (7.4, 8.0 und 8.1), die schon kein reguläres Update mehr bekommen, gibt es Sicherheits-Backports. Wir empfehlen dringend auf eine aktuelle Version zu aktualisieren und sich nicht auf Backports zu verlassen.
- Stand prüfen. Auf dem Server zeigt dir
php -vdie Version. Bei Paketen von Debian, Ubuntu oder Red Hat ändert sich die Versionsnummer durch Backports oft nicht. Dann hilft nur der Blick in die Sicherheitsmeldung deiner Distribution. - Docker-Container neu bauen, wenn PHP im Container läuft. Das Update des Servers erreicht den Container nicht.
- Hoster fragen, wenn du keinen eigenen Server betreibst. Prüfe, ob dein Hoster eine Meldung veröffentlicht hat, oder frage nach, ob das Update eingespielt ist.
- Sofort nicht möglich? Das BSI rät dann, den Webserver vorübergehend vom Internet zu trennen. Einstellungen verkleinern nur die Angriffsfläche und schützen nicht vollständig. Das BSI nennt zusätzlich, in der
php.inisession.upload_progress.enabled=0zu setzen und die PHP-Prozesse neu zu starten. Eine Web Application Firewall kann helfen, wenn passende Regeln vorliegen.
Wurde meine Website schon angegriffen?
Das BSI nennt Hinweise, auf die du achten solltest:
- unbekannte Dateien oder Änderungen an PHP-Dateien im Webverzeichnis (sogenannte Webshells),
- Programme wie
curloderwget, die vom Webserver gestartet werden, - auffällige Datei-Uploads, auf die Fehler 500 oder Speicherfehler folgen,
- Anfragen mit
PHP_SESSION_UPLOAD_PROGRESSim Protokoll.
Findest du etwas davon, behandle den Server als kompromittiert. Spiele ihn aus einer sauberen Sicherung neu auf und ändere die Passwörter, die dort gespeichert waren.
Was zeigt der SICHER3 Webscanner dazu?
Die Technologie-Prüfung des Webscanners erkennt, ob deine Website PHP verwendet, zum Beispiel an Antwortkopf, Cookie oder Dateiendungen. Nennt dein Server die PHP-Version in seiner Antwort, bewertet der Scanner sie. Er prüft, ob die Version noch Sicherheitsupdates bekommt und ob bekannte Schwachstellen auf sie zutreffen.
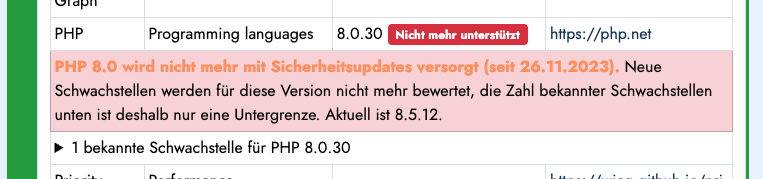
Wichtig sind die Grenzen: Viele Server verraten die Version nicht, und das ist aus Sicherheitssicht sogar sinnvoll. Dann sehen wir nur, dass PHP im Einsatz ist, und können den Stand nicht bewerten. Auch Backports erkennt ein Blick von außen nicht. Der Scanner sieht nur, was dein Server nach außen zeigt. Maßgeblich ist immer der Stand auf dem Server selbst.
Wenn du wissen willst, was deine Website nach außen preisgibt, starte eine Prüfung. Die Technologie-Prüfung ist nur in einigen Paketen enthalten, welche das sind, siehst du bei den Webscanner-Paketen. Bei Fragen helfen wir dir gern über das Kontaktformular.
Quelle
Bundesamt für Sicherheit in der Informationstechnik: „PHP: Kritische Schwachstellen bedrohen Webanwendungen weltweit“, Cybersicherheitswarnung Nr. 2026-297981-1232, Version 1.2 vom 22.10.2026 (PDF beim BSI).
Bewertung und Betroffenheit: Einträge der beiden Schwachstellen in der CVE-Datenbank (herausgegeben vom PHP-Team, CVE-2026-109618, CVE-2026-109619) und CISA, Known Exploited Vulnerabilities Catalog (Aufnahme am 26.10.2026).
Zusätzlich: Nationaal Cyber Security Centrum (NCSC-NL), Übersicht „php2shell: CVE-2026-109618 and CVE-2026-109619“ (NCSC-NL).